
VPN между офисами, который просто работает
CloudHosting SIA, латвийский поставщик IT-инфраструктуры с 2016 года, проектирует, разворачивает и мониторит управляемый site-to-site VPN на IPsec или WireGuard, который объединяет ваши офисы, удалённых сотрудников и серверы в нашем рижском дата-центре в одну приватную сеть, для компаний с двумя и более площадками. Каждый туннель под мониторингом с алертами 24/7, а цена зависит от числа площадок и точек подключения.
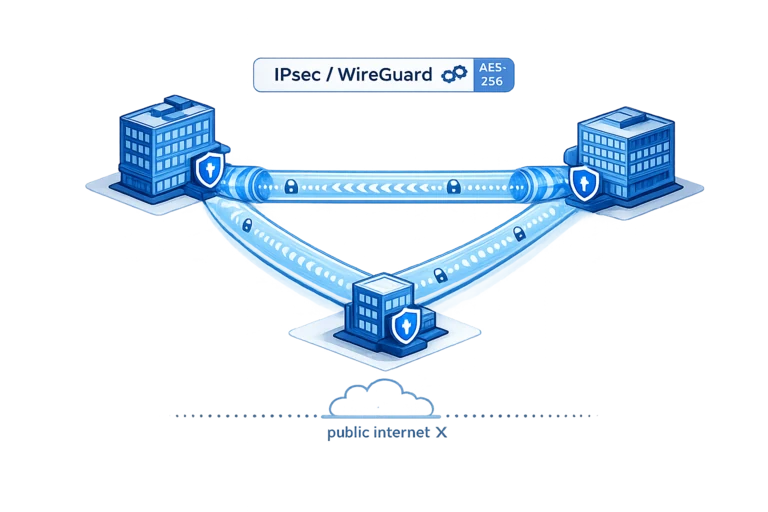
Что даёт управляемый VPN
Одна приватная сеть
Офисы, удалённые сотрудники и серверы в нашем облаке видят друг друга по шифрованным туннелям с продуманной адресацией.
Современная криптография
WireGuard там, где важна скорость, IPsec там, где его требует другая сторона. В обоих случаях всё настроено правильно.
Под присмотром
Туннели находятся под мониторингом с алертами: нестабильный канал получает внимание инженера раньше, чем пользователи напишут в поддержку.
Работает с вашим оборудованием
MikroTik, Fortinet, pfSense или облачные точки подключения: интегрируем то, что у вас уже есть.
Что входит в услугу
- Проектирование сети с планом адресации и маршрутизации
- Настройка туннелей IPsec или WireGuard
- Подключение офисов, облачных VPS и размещённого у нас оборудования
- Резервные пути для критичных каналов, где это нужно
- Мониторинг с алертами о состоянии туннелей
- Поддержка изменений, когда офисы переезжают или растут
Цена зависит от количества площадок и точек подключения. Запросите расчёт под вашу топологию!
Как это работает
- 1
Проектирование
Описываем площадки, подсети и оборудование, для каждого канала выбираем IPsec или WireGuard.
- 2
Развёртывание
Настраиваем, маршрутизируем и тестируем туннели вместе с вашей командой, площадка за площадкой.
- 3
Сопровождение
Следим за состоянием туннелей и меняем схему, когда меняется ваша топология.
Руководства по VPN и сетям
Пошаговые руководства по VPN, маршрутизации и MikroTik от наших инженеров.
Главное о нашем управляемом site-to-site VPN
Короткие ответы на то, о чём компании спрашивают в первую очередь. Каждый пункт мы ещё раз подтверждаем в письменном предложении.
| Поставщик | CloudHosting SIA, латвийский поставщик IT-инфраструктуры, работает с 2016 года |
|---|---|
| Что вы получаете | Проект сети с планом адресации и маршрутизации, туннели IPsec или WireGuard, резервные пути, где нужно, мониторинг с алертами и поддержка изменений, когда офисы переезжают или растут |
| Где | Туннели приходят в вашу приватную сеть в нашем дата-центре Tier 3+ в Риге, Латвия (ЕС), или в Амстердаме, где наши серверы и IP-адреса стоят в здании местного оператора дата-центра; офисы могут быть где угодно, где есть интернет |
| Оборудование | MikroTik, Fortinet, pfSense и облачные точки подключения; ваши существующие роутеры используем, если это безопасно |
| Цена | По запросу: зависит от числа площадок и точек подключения; проектирование, развёртывание и мониторинг входят в цену, а не идут отдельными строками; цены без НДС |
| Минимальный срок | Определяется в письменном предложении |
| Поддержка | Мониторинг и реагирование на инциденты 24/7. Инженеры отвечают в рабочие дни с 9:00 до 17:00 по рижскому времени, на русском, латышском и английском. |
| Договор | С CloudHosting SIA, компанией из ЕС, зарегистрированной в Латвии; счета в EUR, ничего не списывается автоматически |
Проверено:
Вопросы о site-to-site VPN
Что такое site-to-site VPN и как он работает?
CloudHosting строит site-to-site VPN, который соединяет целые сети, например два офиса или офис и наше облако, в одну приватную сеть через шифрованный туннель IPsec или WireGuard. Туннель работает между роутерами или файрволами площадок, поэтому каждое устройство за ними безопасно достигает другой стороны, и ставить VPN-клиент на каждый компьютер или телефон не нужно. Для сотрудников ничего не меняется: общие папки, внутренние сервисы и принтеры работают так, будто все сидят в одном здании. Мы планируем адресацию так, чтобы сети не пересекались, и следим за каналами круглосуточно, поэтому проблемы видны рано.
IPsec или WireGuard: что мне нужно?
CloudHosting в управляемой услуге сам выбирает протокол для каждого канала, исходя из того, что поддерживают обе стороны, поэтому в большинстве случаев решать вам не придётся. WireGuard быстрее и проще, поэтому используем его везде, где это позволяют оба конца, например между роутером MikroTik и нашим облаком. IPsec остаётся правильным выбором, когда на другом конце корпоративный файрвол, понимающий только IPsec: у крупных компаний и у партнёров, которых вы не контролируете, это по-прежнему частая ситуация. В обоих случаях параметры современные. Если вы уже знаете об ограничении на своей стороне, упомяните его при запросе расчёта, и мы его учтём.
Сколько стоит управляемый VPN между офисами?
CloudHosting считает управляемый site-to-site VPN по числу площадок и точек подключения, которые нужно связать, поэтому фиксированного прайса нет: соединить два офиса и облако проще, чем построить сеть из многих площадок с резервными путями. Проектирование сети с планом адресации и маршрутизации, развёртывание туннелей и круглосуточный мониторинг уже входят в услугу, а не всплывают потом отдельными строками. Чтобы получить конкретную сумму, пришлите короткий список площадок, оборудование на каждой и каналы, которые для вас критичны, и мы подготовим расчёт именно под вашу схему, без НДС.
Можете соединить наш офис с серверами в вашем облаке?
CloudHosting чаще всего получает именно такой запрос: шифрованный туннель от офисного роутера прямо в вашу приватную сеть на нашем VPS или на размещённом у нас в Риге сервере, чтобы серверы работали как соседняя комната офиса. Сотрудники открывают внутренние приложения, базы данных и общие папки по приватным адресам, поэтому эти сервисы больше не нужно держать открытыми в публичный интернет. Адресацию планируем вместе, чтобы подсети офиса и облака не пересекались, настраиваем маршрутизацию с обеих сторон и тестируем всё с вашей командой. После этого новый сервер в облаке добавляется одной записью в маршрутизации, а не отдельным проектом.
Нужно ли специальное оборудование в офисе?
CloudHosting работает с роутерами и файрволами, которые уже есть в большинстве офисов, например MikroTik, Fortinet и pfSense, а там, где физического оборудования нет, с облачными точками подключения, поэтому новое железо обычно не нужно. На этапе проектирования проверяем, что стоит на каждой площадке, какая версия программного обеспечения и хватает ли запаса по нагрузке, и используем существующее везде, где это безопасно. Если подходящего устройства нет, например стоит только неуправляемая коробка от провайдера, мы порекомендуем модель и настроим её. Владельцем оборудования остаётесь вы, мы управляем только его VPN-частью.
Что будет, если туннель упадёт?
CloudHosting держит каждый свой туннель под мониторингом с алертами 24/7, поэтому обрыв замечаем мы, а не ваши пользователи. Сначала идёт диагностика: упавшая линия провайдера, перезагрузившийся роутер и изменения на другой стороне выглядят по-разному и требуют разных действий. Затем туннель поднимают или, если есть резервный путь, переводят трафик на него. Для критичных площадок второй путь мы проектируем заранее, чтобы сбой одной линии не останавливал вашу работу. Канал, который регулярно моргает, получает внимание до того, как превратится в простой, и в этом главное практическое отличие от неуправляемой схемы.
Могут ли удалённые сотрудники подключаться к той же сети?
CloudHosting подключает удалённых сотрудников к той же приватной сети, что и ваши офисы и серверы в нашем облаке, с одним планом адресации и одним набором правил файрвола для всех. Это заменяет отдельный продукт для удалённого доступа рядом с туннелями между площадками. Человек, работающий из дома, видит те же внутренние сервисы, что и коллега в офисе, и подчиняется тем же правилам доступа. Администрирование тоже упрощается: когда сотрудник уходит, вы отзываете один доступ, а когда сервис переезжает из офиса в облако, никому не нужно ничего перенастраивать. Сообщите примерное число удалённых пользователей, и мы учтём их в проекте.
Где находятся ваши серверы?
CloudHosting держит ваши серверы в дата-центре Tier 3+ в Риге, которым управляет сам, на собственной сети AS58269, поэтому туннель, который приходит туда, остаётся на инфраструктуре под нашим управлением. Второй регион находится в Амстердаме, в Нидерландах: там наши серверы и IP-адреса стоят в здании, которое принадлежит местному оператору дата-центра, а площадка в Дубае доступна по запросу. Туннель из вашего офиса приходит прямо в вашу приватную сеть рядом с VPS или размещённым у нас оборудованием, в каком бы регионе оно ни было. Если ваши площадки в разных странах, мы учитываем это в проекте, например подключая каждый офис к ближайшему региону.
Site-to-site VPN или приватный канал: что нам нужно?
CloudHosting предлагает оба варианта: site-to-site VPN идёт в шифрованном виде по вашим существующим интернет-линиям, а канал Carrier Ethernet является приватным путём L2 в Риге, который не попадает в публичный интернет. VPN подходит большинству компаний, потому что не требует новых кабелей, соединяет офисы в любой стране и стоит дешевле. Приватный канал оправдан, когда VoIP, репликации или трейдингу каждый день нужна одинаковая задержка, с условиями доступности и ремонта в договоре. Многие сети сочетают оба варианта: канал между главным офисом и дата-центром и VPN-туннели для филиалов, и такую схему мы можем спроектировать вместе с вами.
Готовы начать?
Запустите за минуты или обсудите с инженером, что подходит вашему проекту.