
VPN starp birojiem, par kuru tev nav jādomā
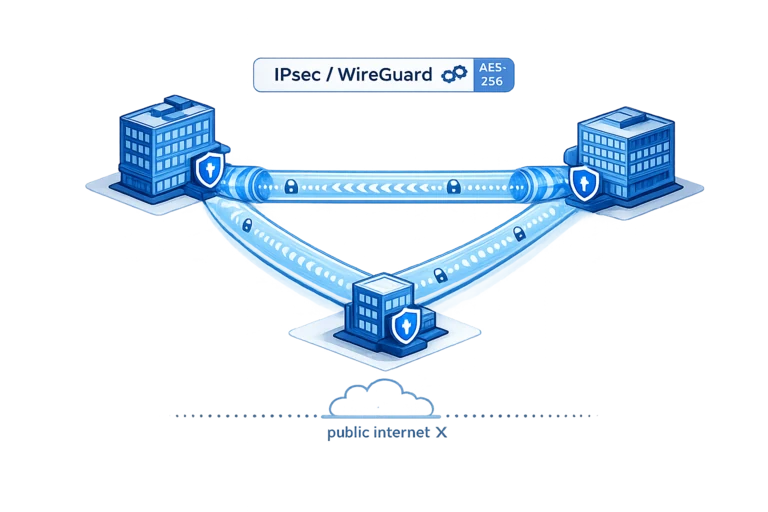
CloudHosting SIA, Latvijas IT infrastruktūras nodrošinātājs kopš 2016. gada, izprojektē, ievieš un uzrauga pārvaldītu site-to-site VPN ar IPsec vai WireGuard, kas tavus birojus, attālinātos darbiniekus un serverus mūsu Rīgas datu centrā apvieno vienā privātā tīklā, uzņēmumiem ar diviem un vairāk objektiem. Katru tuneli uzraugām ar brīdinājumiem 24/7, un cena ir atkarīga no objektu un galapunktu skaita.
Ko tev dod pārvaldīts VPN
Viens privāts tīkls
Biroji, attālinātie darbinieki un serveri mūsu mākonī ir vienā šifrētā tīklā ar sakārtotu adresāciju.
Moderna kriptogrāfija
WireGuard tur, kur svarīgs ātrums, IPsec tur, kur to prasa otra puse. Abos gadījumos viss nokonfigurēts pareizi.
Uzraudzīts, nevis aizmirsts
Tuneļus uzraugam ar brīdinājumiem: pie nestabila savienojuma inženieris ķeras klāt, pirms lietotāji paspēj sūdzēties.
Strādā ar tavām iekārtām
MikroTik, Fortinet, pfSense vai mākoņa galapunkti: integrējam to, kas tev jau darbojas.
Kas iekļauts pakalpojumā
- Tīkla dizains ar adresācijas un maršrutēšanas plānu
- IPsec vai WireGuard tuneļu konfigurācija
- Biroju, mākoņa VPS un kolokācijas iekārtu savienošana
- Rezerves ceļi kritiskiem savienojumiem, kur tas nepieciešams
- Uzraudzība ar brīdinājumiem par tuneļu stāvokli
- Izmaiņu atbalsts, kad biroji pārceļas vai aug
Cena ir atkarīga no lokāciju un galapunktu skaita. Pieprasi piedāvājumu savai topoloģijai!
Kā tas notiek
- 1
Dizains
Apzinām lokācijas, apakštīklus un iekārtas un katram savienojumam izvēlamies IPsec vai WireGuard.
- 2
Ieviešana
Tuneļus konfigurējam, maršrutējam un testējam kopā ar tavu komandu, vienu lokāciju pēc otras.
- 3
Uzturēšana
Sekojam tuneļu stāvoklim un pielāgojam risinājumu, kad tava topoloģija mainās.
VPN un tīklu pamācības
Soli pa solim VPN, maršrutēšanas un MikroTik pamācības no mūsu inženieriem.
Galvenie fakti par mūsu pārvaldīto site-to-site VPN
Īsas atbildes uz to, ko uzņēmumi jautā vispirms. Katru punktu vēlreiz apstiprinām rakstiskajā piedāvājumā.
| Pakalpojuma sniedzējs | CloudHosting SIA, Latvijas IT infrastruktūras nodrošinātājs, kas darbojas kopš 2016. gada |
|---|---|
| Ko tu saņem | Tīkla dizains ar adresācijas un maršrutēšanas plānu, IPsec vai WireGuard tuneļi, rezerves ceļi, kur vajadzīgi, uzraudzība ar brīdinājumiem un izmaiņu atbalsts, kad biroji pārceļas vai aug |
| Kur | Tuneļi nonāk tavā privātajā tīklā mūsu Tier 3+ datu centrā Rīgā, Latvijā (ES), vai Amsterdamā, kur mūsu serveri un IP adreses atrodas vietējā datu centra operatora ēkā; biroji var būt jebkur, kur ir interneta pieslēgums |
| Iekārtas | MikroTik, Fortinet, pfSense un mākoņa galapunkti; tev jau esošos maršrutētājus izmantojam, ja tas ir droši |
| Cena | Pēc pieprasījuma: atkarīga no objektu un galapunktu skaita; dizains, ieviešana un uzraudzība ir cenā, nevis atsevišķās rindās; cenas bez PVN |
| Minimālais termiņš | Nosakām rakstiskajā piedāvājumā |
| Atbalsts | Uzraudzība un reaģēšana uz incidentiem 24/7. Inženieri atbild darba dienās no 9:00 līdz 17:00 pēc Rīgas laika, latviski, angliski un krieviski. |
| Līgums | Ar CloudHosting SIA, Latvijā reģistrētu ES uzņēmumu; rēķini eiro, nekas netiek noņemts automātiski |
Pārbaudīts:
Jautājumi par VPN starp birojiem
Kas ir site-to-site VPN un kā tas darbojas?
CloudHosting veido site-to-site VPN, kas pa šifrētu IPsec vai WireGuard tuneli savieno veselus tīklus, piemēram, divus birojus vai biroju un mūsu mākoni, vienā privātā tīklā. Tunelis darbojas starp katras lokācijas maršrutētāju vai Firewall, tāpēc visas iekārtas aiz tiem droši sasniedz otru pusi, un VPN klients katrā datorā vai telefonā nav vajadzīgs. Ikdienas lietotājiem nekas nemainās: koplietotās mapes, iekšējās sistēmas un printeri strādā tā, it kā visi sēdētu vienā ēkā. Adresāciju saplānojam tā, lai tīkli nepārklājas, un savienojumus uzraugām visu diennakti, tāpēc problēmas pamanām agri.
IPsec vai WireGuard: kurš man ir vajadzīgs?
CloudHosting pārvaldītā risinājumā protokolu katram savienojumam izvēlas pats, balstoties uz to, ko atbalsta abas puses, tāpēc vairumā gadījumu tev tas nav jāizlemj. WireGuard ir ātrāks un vienkāršāks, tāpēc izmantojam to visur, kur abi galapunkti to ļauj, piemēram, starp MikroTik maršrutētāju un mūsu mākoni. IPsec paliek pareizā izvēle, ja otrā galā ir korporatīvais Firewall, kas saprot tikai IPsec: lielākos uzņēmumos un pie partneriem, kurus tu nekontrolē, tas joprojām ir bieži. Abos gadījumos iestatījumi ir mūsdienīgi. Ja jau zini kādu ierobežojumu savā pusē, piemini to, pieprasot piedāvājumu, un mēs to ņemsim vērā.
Cik maksā pārvaldīts VPN starp birojiem?
CloudHosting pārvaldīta site-to-site VPN cenu nosaka pēc objektu un galapunktu skaita, ko vēlies savienot, tāpēc fiksēta cenrāža nav: divu biroju un mākoņa savienošana ir mazāks darbs nekā tīkls ar daudzām lokācijām un rezerves ceļiem. Tīkla dizains ar adresācijas un maršrutēšanas plānu, tuneļu ieviešana un diennakts uzraudzība jau ir pakalpojumā, nevis atsevišķas rindas, par kurām uzzini vēlāk. Lai saņemtu konkrētu summu, atsūti īsu sarakstu ar savām lokācijām, iekārtām katrā no tām un kritiskajiem savienojumiem, un mēs sagatavosim piedāvājumu tieši tavai shēmai, bez PVN.
Vai varat savienot mūsu biroju ar serveriem jūsu mākonī?
CloudHosting visbiežāk saņem tieši šādu VPN pieprasījumu: šifrēts tunelis no tava biroja maršrutētāja tieši uz tavu privāto tīklu mūsu VPS vai kolokācijā Rīgā, lai serveri strādātu kā vēl viena telpa birojā. Darbinieki iekšējās sistēmas, datubāzes un koplietotās mapes atver pa privātajām adresēm, tāpēc šos servisus vairs nevajag turēt atvērtus publiskajā internetā. Adresāciju saplānojam kopā, lai biroja un mākoņa apakštīkli nepārklājas, nokonfigurējam maršrutēšanu abos galos un notestējam to ar tavu komandu. Pēc tam jauna servera pievienošana mākoņa pusē ir tikai maršrutēšanas ieraksts, nevis jauns projekts.
Vai birojā ir vajadzīga īpaša aparatūra?
CloudHosting strādā ar maršrutētājiem un Firewall, kas lielākajā daļā biroju jau ir, piemēram, MikroTik, Fortinet un pfSense, kā arī ar mākoņa galapunktiem tur, kur fizisku iekārtu nav, tāpēc parasti jauna aparatūra nav vajadzīga. Dizaina posmā pārbaudām, kas katrā vietā darbojas, kāda ir programmatūras versija un noslodze, un izmantojam esošo visur, kur tas ir droši. Ja birojā nav nekā piemērota, piemēram, ir tikai operatora kastīte, ko nevar konfigurēt, ieteiksim atbilstošu iekārtu un to nokonfigurēsim. Iekārtas īpašnieks paliec tu, mēs pārvaldām tikai tās VPN daļu.
Kas notiek, ja tunelis pārtrūkst?
CloudHosting katru savu uzturēto tuneli uzrauga ar brīdinājumiem 24/7, tāpēc pārrāvumu pamanām mēs, nevis tavi lietotāji. Pirmais solis ir diagnoze: nokritusi interneta līnija, pārstartējies maršrutētājs vai izmaiņas otras puses konfigurācijā izskatās atšķirīgi un prasa atšķirīgu risinājumu. Pēc tam tuneli atjauno vai, ja ir rezerves ceļš, trafiku pārslēdz uz to. Kritiskām lokācijām otro ceļu izprojektējam jau iepriekš, lai viena līnijas kļūme neapturētu tavu darbu. Savienojums, kas regulāri raustās, saņem uzmanību, pirms tas pārvēršas dīkstāvē, un tā ir galvenā praktiskā atšķirība no nepārvaldīta risinājuma.
Vai attālinātie darbinieki var lietot to pašu VPN?
CloudHosting attālinātos darbiniekus pieslēdz tam pašam privātajam tīklam, kurā ir tavi biroji un serveri mūsu mākonī, ar vienu adresācijas plānu un vienu Firewall noteikumu komplektu. Tas aizstāj atsevišķu attālinātās piekļuves risinājumu blakus biroju tuneļiem. Cilvēks, kas strādā no mājām, sasniedz tās pašas iekšējās sistēmas kā kolēģis birojā, un uz viņu attiecas tie paši piekļuves noteikumi. Arī administrēšana paliek vienkāršāka: kad kāds aiziet, tu atslēdz vienu piekļuvi, un, kad serviss pārceļas no biroja uz mākoni, nevienam nekas nav jāpārkonfigurē. Pasaki aptuveno attālināto lietotāju skaitu, un mēs viņus iekļausim dizainā.
Kur atrodas jūsu serveri?
CloudHosting tavus serverus tur Tier 3+ datu centrā Rīgā, ko uztur pats, savā tīklā AS58269, tāpēc tunelis, kas nonāk tur, paliek mūsu pašu pārvaldītā infrastruktūrā. Otrs reģions ir Amsterdama Nīderlandē, kur mūsu serveri un IP adreses atrodas ēkā, kas pieder vietējam datu centra operatoram, un pēc pieprasījuma ir pieejama arī vieta Dubajā. Tunelis no tava biroja nonāk tieši tavā privātajā tīklā blakus VPS vai izvietotajām iekārtām, lai kurā reģionā tās būtu. Ja tavas lokācijas ir vairākās valstīs, to ņemam vērā dizainā, piemēram, savienojot katru biroju ar tuvāko reģionu.
Site-to-site VPN vai privāts kanāls: kas mums vajadzīgs?
CloudHosting piedāvā abus: site-to-site VPN iet šifrēts pa tavām esošajām interneta līnijām, bet Carrier Ethernet kanāls ir privāts L2 ceļš Rīgā, kas publiskajā internetā nenonāk. VPN ir praktiska izvēle vairumam uzņēmumu, jo tam nevajag jaunus kabeļus, tas savieno birojus jebkurā valstī un maksā mazāk. Privāts kanāls ir jēgpilns, ja VoIP, replikācijai vai tirdzniecības datplūsmai katru dienu vajag vienādu aizturi, ar pieejamības un remonta nosacījumiem līgumā. Daudzos tīklos abus apvieno: kanāls starp galveno biroju un datu centru un VPN tuneļi filiālēm, un šādu shēmu varam izprojektēt kopā ar tevi.
Gatavs sākt?
Palaid dažās minūtēs vai aprunājies ar inženieri par piemērotāko risinājumu.